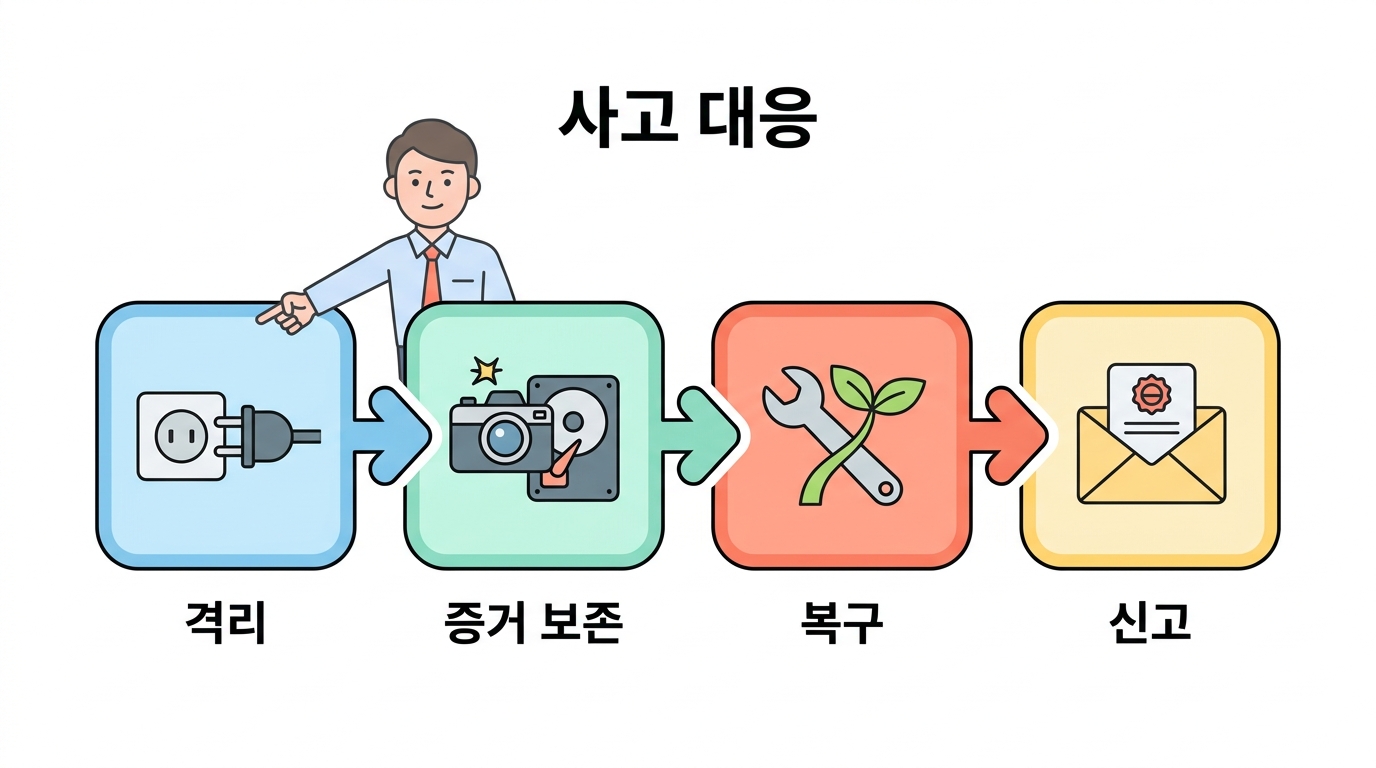
모든 방어를 해도 언젠가는 사고가 납니다. 그때 중요한 것은 당황하지 않고
정해진 순서대로 움직이는 것입니다. 잘못 대응하면 피해가 더 커지거나
증거가 사라져 원인을 영영 못 찾아요.
이번 강의는 침해 사고 대응의 표준 단계를 봅니다. 순서 하나하나에 이유가 있어요.
사고 대응의 여섯 단계
실습실에서 각 단계를 순서대로 밟으며, 왜 그 순서인지 확인해 봅시다.
사고 대응 실습실 — 침해를 심고, 여섯 단계를 순서대로 대응해 본다
불러오는 중…
격리 — IP 차단만으론 부족합니다
공격자 IP 를 차단하는 건 보조 수단입니다. 공격자는 IP 를 바꿔요.
진짜 격리는 서버를 네트워크에서 끊고, 유출됐을 수 있는 모든 계정·키·토큰을
전부 무효화하는 것입니다. 특히 공격자가 심어 둔 SSH 키(18강의 authorized_keys 변조)를
놓치면, 비밀번호를 다 바꿔도 그 키로 계속 들어옵니다.
바뀐 파일과 심어진 SUID 를 찾습니다.
🖥️ 내 가상 서버브라우저 안에서 실행 (계산용)
신고와 회고 — 숨기는 것이 가장 큰 손해
개인정보가 유출됐다면 법으로 정해진 기한 안에 신고하고 이용자에게 알려야 합니다
(한국은 개인정보보호법). 숨기다 나중에 드러나면 훨씬 큰 대가를 치러요.
그리고 사고 후 회고에서는 사람이 아니라 구조를 봅니다.
"누가 실수했나"를 따지면 다음 사고는 보고되지 않아요 — 다들 숨기니까.
"어떤 구조였기에 그 실수가 사고로 이어졌나"를 물어야 시스템이 나아집니다.
🤔 확인 문제
서버 침해를 발견했습니다. 가장 먼저 해야 할 격리 조치로 올바른 것은?
해설 전원을 뽑으면 메모리 증거가 사라집니다. IP 차단은 공격자가 IP 를 바꾸면 무력하고요. 올바른 격리는 네트워크만 끊고 서버는 켜 두어, 공격은 멈추되 증거는 보존하는 것입니다.
🤔 확인 문제
웹셸을 발견해 지웠습니다. 그런데 며칠 뒤 다시 뚫렸습니다. 가장 큰 원인은?
해설 공격자는 재접속 수단을 여러 겹으로 심습니다. 웹셸 하나 지워도 SSH 키·cron·백도어가 남아 있으면 다시 들어와요. 그래서 침해 후엔 깨끗한 서버로 새로 옮기는 것이 정석입니다.